Wat een SBOM is, en waarom het nu telt
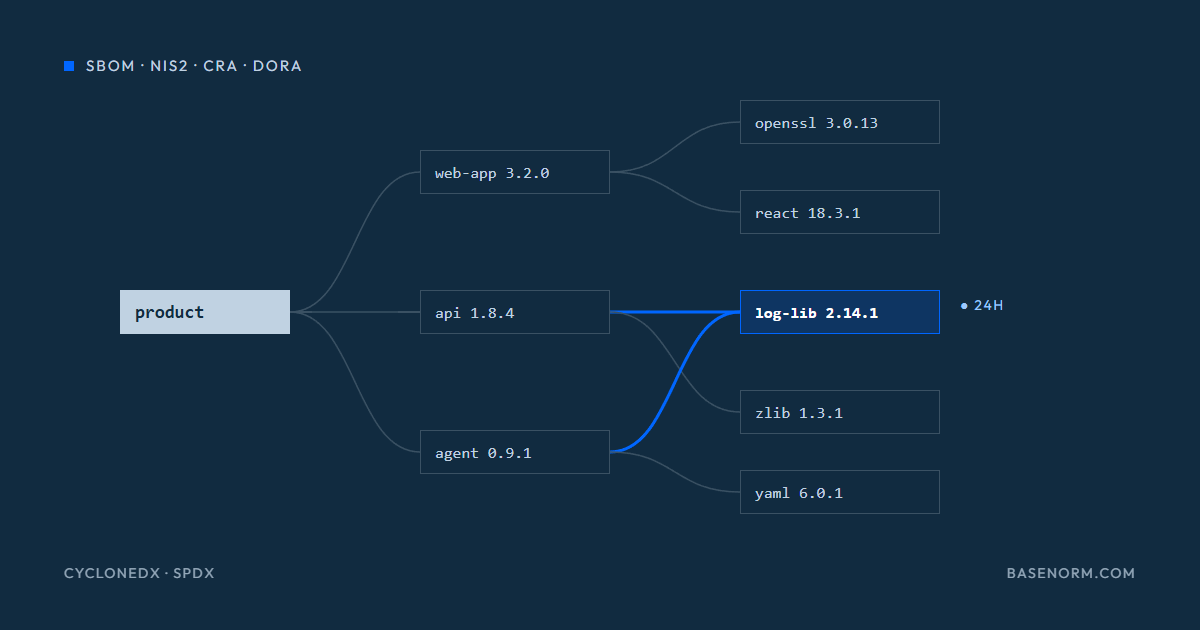
Een software bill of materials (SBOM) is een gestructureerde lijst van de componenten in software: open-sourcebibliotheken, pakketten van derden en hun versies. Wordt er een kwetsbaarheid in een veelgebruikt component bekend, dan zie je met een SBOM binnen minuten of en waar je geraakt wordt, in plaats van elk team en elke leverancier handmatig te bevragen. Onder NIS2 telt die snelheid, want artikel 23 vraagt een vroegtijdige waarschuwing binnen 24 uur nadat je kennis krijgt van een significant incident en een incidentmelding binnen 72 uur.
NIS2 noemt de SBOM niet
De NIS2-richtlijn gebruikt het woord nergens. Artikel 21, lid 2, onder d, vraagt om ketenbeveiliging, inclusief de beveiligingsaspecten van de relaties met directe leveranciers, en onder e om beveiliging bij de aanschaf, ontwikkeling en het onderhoud van netwerk- en informatiesystemen. Hoe je daaraan voldoet, bepaal je zelf, zolang de maatregelen passend en evenredig zijn.
Voor één groep entiteiten wordt het concreter. Uitvoeringsverordening (EU) 2024/2690 stelt de technische eisen voor onder meer aanbieders van cloud-, datacenter- en DNS-diensten, managed service providers en managed security service providers, online marktplaatsen en verleners van vertrouwensdiensten. Punt 6.1.2 van de bijlage vraagt dat hun processen voor de aanschaf van ICT-diensten en -producten informatie bevatten over de hardware- en softwarecomponenten in die diensten of producten. Dat komt dicht bij een SBOM, al heet het niet zo. De implementatierichtlijn die ENISA in juni 2025 publiceerde, noemt de SBOM niet expliciet; ENISA vraagt om een vastgelegd aanschafproces dat op normen is gebaseerd.
De Cbw in Nederland
In Nederland geldt NIS2 via de Cyberbeveiligingswet en het Cyberbeveiligingsbesluit. Volgens het NCSC valt ruim 8.000 organisaties met essentiële of belangrijke diensten onder de wet. Ze moeten zich registreren, significante incidenten binnen 24 uur melden bij het CSIRT en de toezichthouder, en het bestuur moet de risicobeheersmaatregelen goedkeuren en erop toezien. Ook daar wordt de SBOM niet genoemd, ketenbeveiliging wel.
De CRA is expliciet
De Cyber Resilience Act is de verordening die wel om een SBOM vraagt, maar van fabrikanten en niet van gebruikers. Fabrikanten van producten met digitale elementen moeten de componenten van hun producten in kaart brengen en documenteren, onder meer met een SBOM in een gangbaar, machineleesbaar formaat met minstens de directe afhankelijkheden. Het melden van actief misbruikte kwetsbaarheden en ernstige incidenten geldt vanaf 11 september 2026; de hoofdverplichtingen, waaronder de SBOM, vanaf 11 december 2027. CycloneDX en SPDX zijn in de praktijk de meest gebruikte formaten.
| NIS2 en de Cbw | CRA | DORA | |
|---|---|---|---|
| SBOM genoemd | Nee; ketenbeveiliging en veilige aanschaf | Ja, voor fabrikanten | Nee; onderdeel van ICT-risico’s van derden |
| Voor wie | Essentiële en belangrijke entiteiten | Fabrikanten van producten met digitale elementen | Financiële entiteiten |
| Formaat | Niet voorgeschreven | Gangbaar en machineleesbaar | Niet voorgeschreven |
| Geldt | Cbw sinds 15 augustus 2026 | Meldplichten vanaf 11 september 2026, hoofdverplichtingen vanaf 11 december 2027 | Sinds 17 januari 2025 |
Voor financiële entiteiten pakt DORA dezelfde behoefte anders aan: via het beheer van ICT-risico’s van derden en het informatieregister van contractuele afspraken met ICT-dienstverleners.
Inbouwen in je managementsysteem
Begin met een inventarisatie van je software, want de volledige lijst heeft meestal niemand: inkoop, ontwikkeling en IT hebben er elk een deel van. Maak eerst SBOM’s voor de systemen achter essentiële of belangrijke diensten; de meeste buildtools en containerregistries kunnen CycloneDX of SPDX genereren als onderdeel van het releaseproces. Koppel de componentenlijsten aan bronnen over kwetsbaarheden, zodat een nieuwe melding direct laat zien welke systemen geraakt zijn. Vraag nieuwe softwareleveranciers om een SBOM als onderdeel van het contract, en vraag bestaande leveranciers erom in volgorde van risico. En maak de SBOM onderdeel van je incidentrespons, zodat de impactbeoordeling voor de termijnen van 24 en 72 uur er gebruik van kan maken.
Een SBOM die één keer is gemaakt, beantwoordt de vraag voor één moment. Na nieuwe releases, nieuwe kwetsbaarheden en nieuwe leveranciers verandert het beeld. Daarom hoort hij in je ISMS als maatregel met een eigenaar, een reviewfrequentie en bewijs, bij de leveranciers- en aanschafmaatregelen uit Annex A van ISO 27001.
Hoe Basenorm helpt
In de Unified Control Library is ketenbeveiliging één maatregel, gekoppeld aan NIS2, ISO 27001, de CRA en DORA, met de eigenaar en het bewijs één keer gekoppeld. De Governance Graph verbindt leveranciers, assets, risico’s en maatregelen. AskNorman beantwoordt vragen over scope en bewijs; je team beoordeelt en beslist.