Blog
Inzichten over ISO 42001, ISO 27001 en EU-compliance.
Praktische artikelen voor CISO’s, security officers en IT-managers over AI-governance, informatiebeveiliging, NIS2, DORA en het kiezen van de juiste tools.
01 / Artikelen
Alle artikelen.
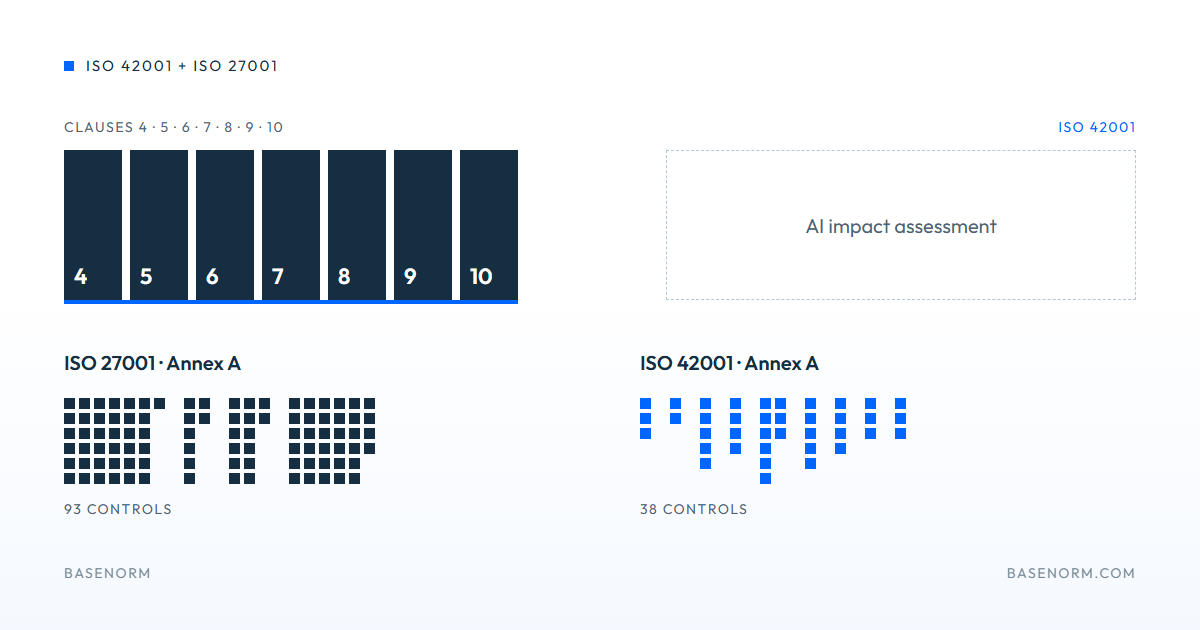
ISO 42001 bovenop ISO 27001: wat je hergebruikt en wat echt nieuw is
Toen Brussel deze zomer de deadlines voor AI met een hoog risico uitstelde, hoorden veel organisaties vooral: we kunnen wachten. Het omgekeerde ligt meer voor de hand. Er is nu tijd om AI-governance goed op te zetten, voordat de verplichtingen gaan knellen. Wie al een ISMS draait, heeft met ISO 42001 een logisch vertrekpunt, en een flink deel van het werk ligt er al.
4 min lezen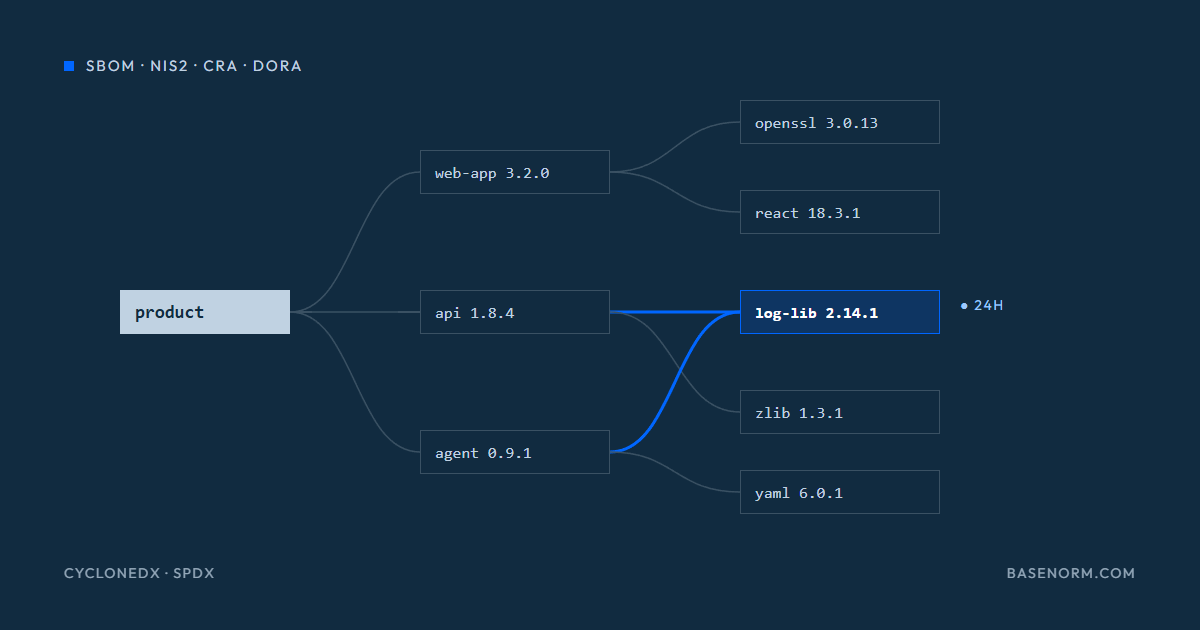
SBOM’s onder NIS2, de Cbw en de CRA: wat er echt wordt gevraagd, en van wie
Binnen vier weken gingen deze zomer twee verplichtingen in. De Cyberbeveiligingswet trad op 15 augustus 2026 in werking, en de meldplichten van de Cyber Resilience Act gelden vanaf 11 september 2026. Beide brengen dezelfde vraag terug op tafel: weet je welke softwarecomponenten er in je systemen draaien, en in de producten die je verkoopt?
4 min lezen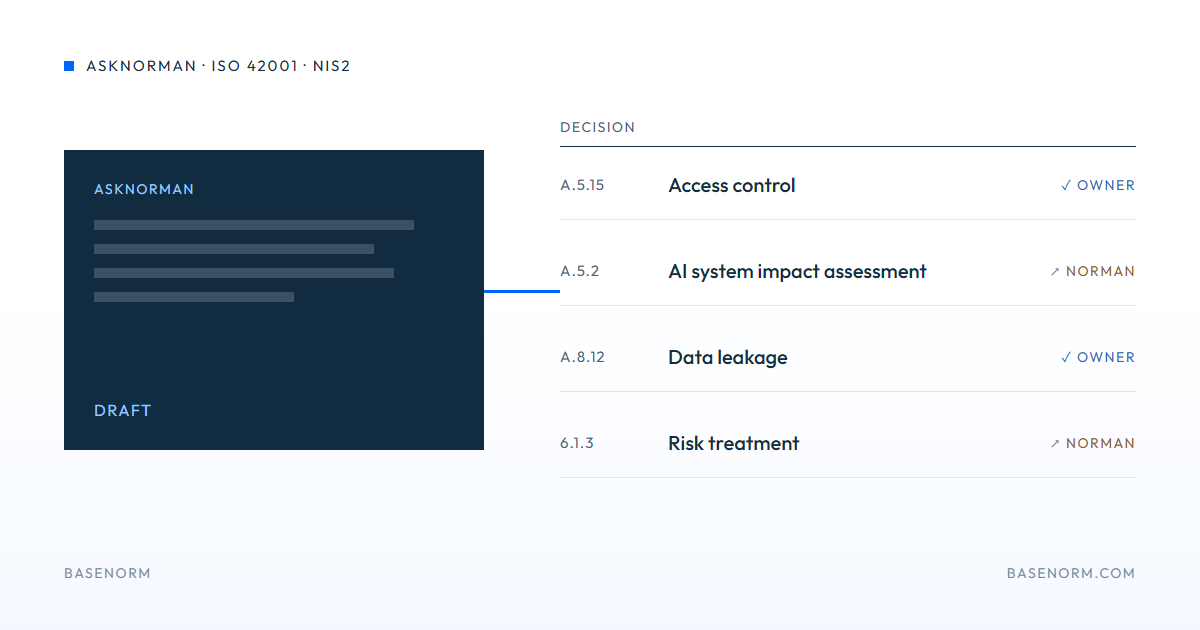
Compliance op de automatische piloot? Waarom AI je managementsysteem moet ondersteunen, niet besturen
Een nieuwe generatie compliancetools belooft dat AI-agents je bewijs verzamelen, je maatregelen beoordelen en je gaten dichten zonder dat iemand er een vinger naar uitsteekt. Voor een overbelast securityteam klinkt dat aantrekkelijk. Het gaat alleen voorbij aan waar een managementsysteem voor bedoeld is.
3 min lezen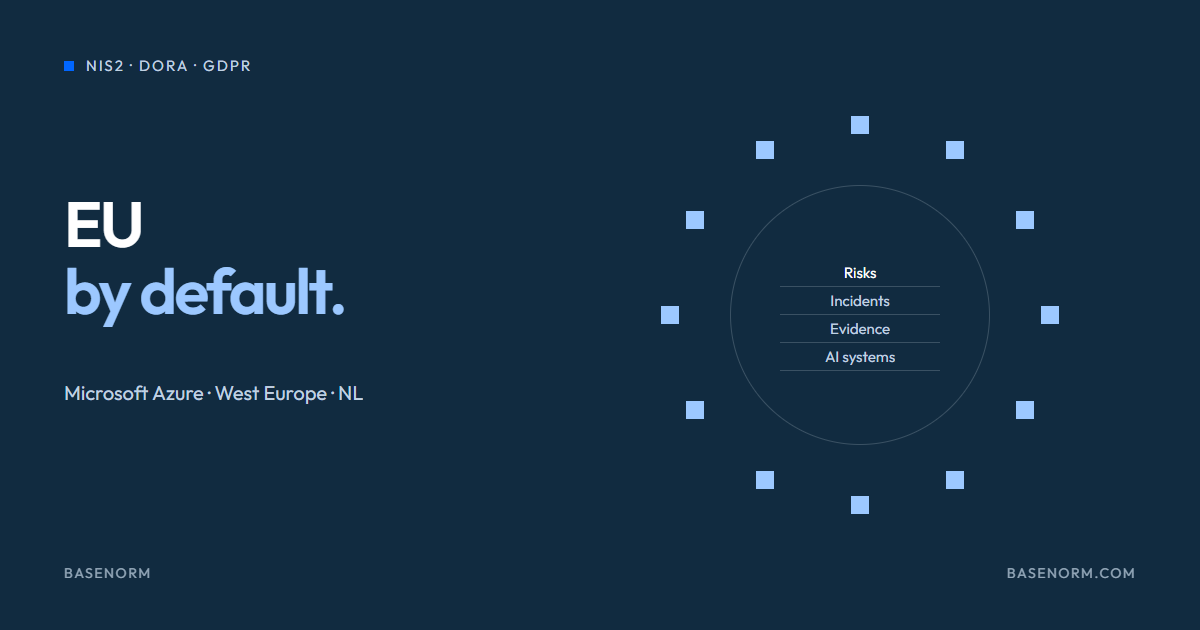
Het platform achter je ISMS is ook een leverancier: wat NIS2 en DORA betekenen voor waar je compliancedata staat
Sinds 15 augustus 2026 geldt de Cyberbeveiligingswet, de Nederlandse invulling van NIS2, voor zo’n 8.000 organisaties. Ketenbeveiliging is een van de kernverplichtingen. De meeste securityteams denken daarbij eerst aan hun cloudproviders en softwareleveranciers. Minder teams denken aan het platform waarin ze hun risico’s, incidenten en kwetsbaarheden bijhouden.
3 min lezen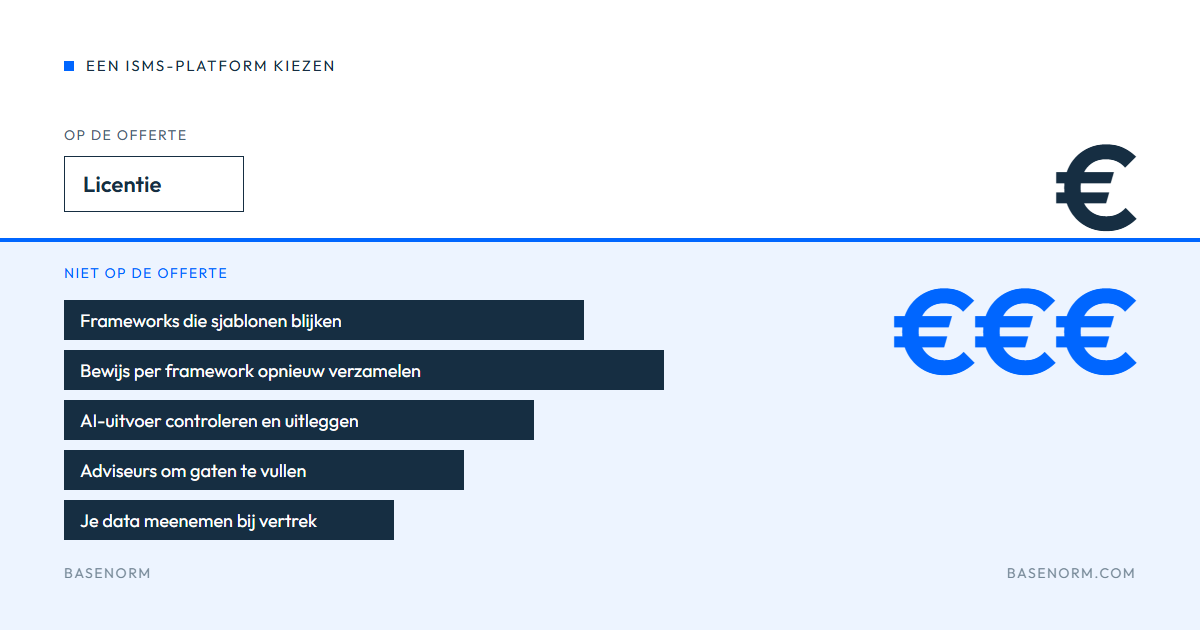
Een platform voor je ISMS kiezen: de kosten die niet op de offerte staan
De licentieprijs van een platform voor je ISMS, vaak verkocht als GRC-software, is makkelijk te vergelijken. Wat het kost om drie jaar met de tool te werken, is dat niet. Die kosten zitten in frameworks die sjablonen blijken te zijn, bewijs dat je per norm opnieuw verzamelt, AI-uitvoer die iemand moet controleren en data die je moeilijk meeneemt. Ze worden pas zichtbaar na de handtekening, tenzij je vooraf de juiste vragen stelt.
4 min lezenPlan een demo
Bekijk het in je eigen context.
In een demo bekijken we je frameworks, je maatregelen en je volgende stap.
- Waar je staat met ISO 27001 en ISO 42001.
- Welke frameworks voor je gelden.
- Hoe AskNorman bij je team past.
Gehost in Nederland. Je data blijft in de EU.