Meet eerst je eigen uitgangssituatie
Leveranciers houden van ronde getallen: dertig procent van je tijd, tachtig procent minder werk. Zulke cijfers zijn moeilijk te controleren en zelden vergelijkbaar, omdat ze afhangen van de frameworks, de organisatie en hoe het werk eerder was ingericht. Het enige getal dat je helpt, is je eigen getal. Vraag de betrokkenen een kwartaal lang hun compliance-uren bij te houden: bewijs najagen, bevindingen uitleggen, maatregelen opnieuw beschrijven voor een nieuw framework of een vragenlijst, en audits voorbereiden. Neem de eigenaren van maatregelen in de organisatie mee, niet alleen de security officer. Je ziet waar de uren heen gaan, en je kunt elke leverancier vragen welke van die uren zijn product echt wegneemt.
Frameworks: product of sjabloon?
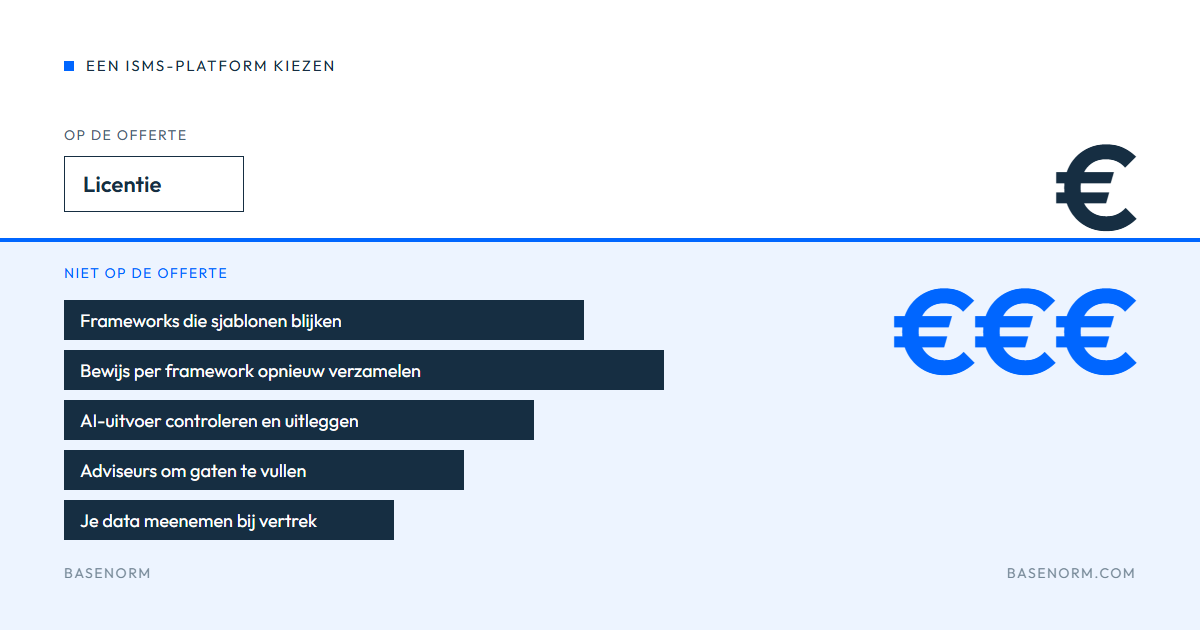
Bijna elk platform noemt ISO 27001, NIS2, DORA en de AI Act. De vraag is wat er achter de naam zit. Vraag om de frameworks die voor jou gelden in het product te zien, met je eigen scope, en niet op een slide. Vraag bij ISO 42001 hoe de inventarisatie van AI-systemen en de impactbeoordeling zijn ingericht; dat zijn de onderdelen zonder tegenhanger in een ISMS, en een sjabloonbibliotheek slaat ze vaak over.
Kijk daarna hoe maatregelen zijn opgeslagen. Heeft elk framework een eigen kopie van “toegangsbeheer”, dan houd je dezelfde maatregel, dezelfde eigenaar en hetzelfde bewijs meerdere keren bij. Een platform dat een maatregel één keer definieert en koppelt aan elk framework waarvoor hij telt, voorkomt dat. Controleer of het ook laat zien waar een maatregel niet telt, want een mapping die alleen overlap toont, verbergt de gaten die je auditor vindt.
AI: assistent of beslisser?
AI-functies zijn inmiddels standaard in compliancetools, en ze lopen sterk uiteen. Een assistent die eisen uitlegt, documenten opstelt en je maatregelen doorzoekt, bespaart tijd en laat de beslissingen bij je team. Een tool die zelf maatregelen als compliant markeert, levert statussen op waar niemand in je organisatie over heeft beslist, en die je aan een auditor moet uitleggen. Vraag welke modellen worden gebruikt, waar ze je data verwerken, of je data voor training wordt gebruikt en of de AI meer kan zien dan de gebruiker die de vraag stelt.
Hosting, toegang en vertrek
Het platform achter je ISMS bevat risico’s, incidenten, kwetsbaarheden en leveranciersbeoordelingen. Onder NIS2, DORA en de AVG beoordeel je de risico’s van je eigen leveranciers, en de leverancier van dat platform is er daar een van. Vraag waar je data op dag één staat, of EU-hosting de standaard is of een optie waar je om moet vragen, en onder welk rechtsstelsel de leverancier valt. Vraag hoe je auditor toegang krijgt: leestoegang tot maatregelen, bewijs en de audit trail scheelt weken heen en weer sturen van exports.
Vraag tot slot naar vertrekken. Je managementsysteem is van jou. Vraag welke data je kunt exporteren, in welk formaat, en wat er met je data gebeurt na afloop van het contract. Een leverancier die hier vaag over blijft, vertelt je iets.
Hoe Basenorm ze beantwoordt
Basenorm definieert elke maatregel één keer en laat zien waar hij telt en waar niet, voor ISO 42001, ISO 27001, NIS2, DORA, de AVG en andere frameworks. AskNorman legt uit en stelt op; je team beslist. Basenorm is een Nederlands bedrijf, gehost op Microsoft Azure in Nederland, met een database per organisatie en een auditorrol met leestoegang. Op de securitypagina staan de details, en op de prijspagina zie je wat het kost.