Waarom het uitstel geen reden is om te wachten
De Digital Omnibus voor AI, Verordening (EU) 2026/1744, is op 27 juli 2026 in werking getreden. Daarmee schuiven de verplichtingen voor zelfstandige AI-systemen met een hoog risico uit bijlage III van de AI-verordening naar 2 december 2027, en die voor AI in producten onder bijlage I naar 2 augustus 2028. Wat al gold, blijft gelden: de verboden praktijken en de plicht tot AI-geletterdheid sinds februari 2025, de regels voor AI-modellen voor algemene doeleinden sinds augustus 2025 en de meeste transparantieverplichtingen sinds augustus 2026.
Klanten wachten ook niet op de toezichthouder. Vragen over AI duiken op in leveranciersvragenlijsten en aanbestedingen, en ze zijn meestal gesteld zoals ISO 42001 denkt: welke AI-systemen gebruik je, wie is eigenaar en hoe heb je de impact beoordeeld? Wie die vragen met bewijs kan beantwoorden, heeft een voorsprong lang voor december 2027.
De helft die je al hebt
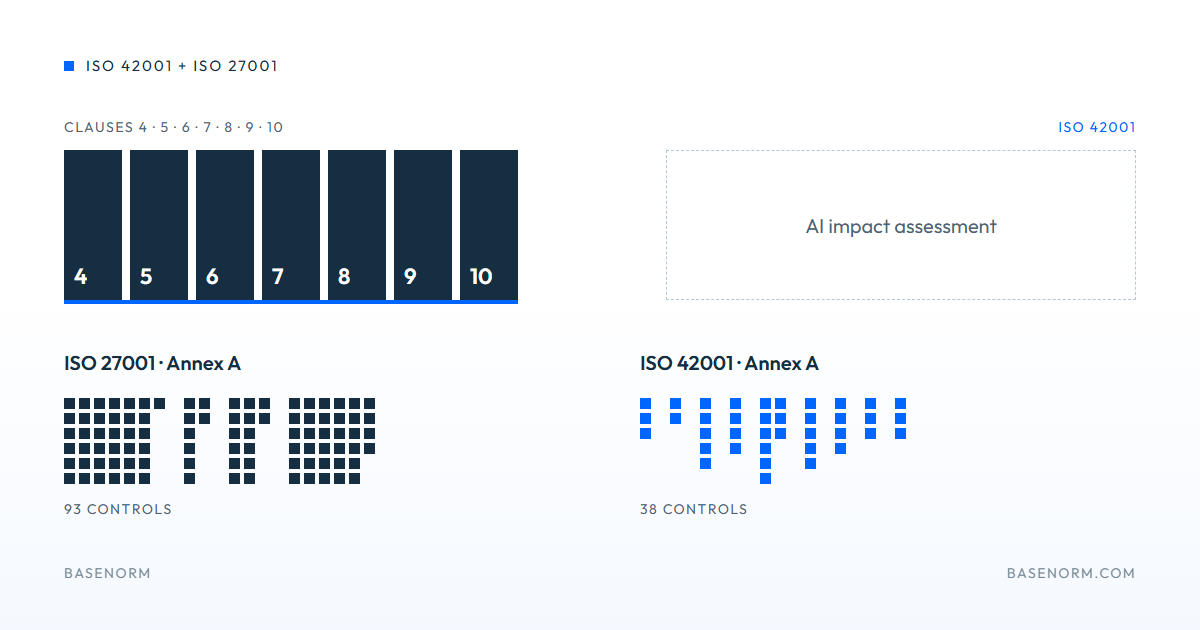
ISO 42001 en ISO 27001 hebben dezelfde opbouw. Clausule 4 tot en met 10 vragen om hetzelfde managementsysteem: context en scope, leiderschap en beleid, planning op basis van risico, ondersteuning via competenties en gedocumenteerde informatie, uitvoering, evaluatie via interne audit en directiebeoordeling, en verbetering via corrigerende maatregelen. Werkt je ISMS, dan bestaan die processen al. Ze moeten worden uitgebreid naar AI, niet opnieuw gebouwd.
In de praktijk kunnen je documentbeheer, je interne auditprogramma, je directiebeoordeling en je proces voor corrigerende maatregelen ook het AI-managementsysteem dragen. Je risicomethode kun je hergebruiken zodra je de AI-specifieke risicobronnen toevoegt. En een aantal ISO 27001-maatregelen, zoals leveranciersbeheer, toegangsbeheer en logging, beschermt ook AI-systemen.
De helft die echt nieuw is
Drie onderdelen hebben in een ISMS geen echte tegenhanger. Het eerste is de inventarisatie van AI-systemen: welke systemen je ontwikkelt, levert of gebruikt, waarvoor en in welke rol. Veel organisaties ontdekken bij deze stap dat AI op meer plekken wordt gebruikt dan iemand had vastgelegd, van programmeerassistenten tot functies die stilletjes zijn aangezet in bestaande SaaS-pakketten.
Het tweede is de impactbeoordeling van AI-systemen. Een risicoanalyse onder ISO 27001 kijkt naar risico’s voor de organisatie en haar informatie. ISO 42001 vraagt ook wat een AI-systeem kan betekenen voor personen, groepen en de samenleving: discriminatie, veiligheid, verlies van privacy, beslissingen waartegen mensen niets kunnen inbrengen. Daarvoor heb je mensen nodig die de toepassing kennen, niet alleen securityspecialisten.
Het derde is Annex A van ISO 42001 zelf: 38 maatregelen onder negen doelstellingen, over AI-beleid, interne organisatie, middelen, impactbeoordeling, de levenscyclus van AI-systemen, data voor AI, informatie voor belanghebbenden, het gebruik van AI-systemen en relaties met derden. Datakwaliteit, menselijk toezicht en verantwoord gebruik zijn voor de meeste securityteams nieuw terrein.
Een werkbare volgorde
Begin met de inventarisatie, want al het andere hangt ervan af. Bepaal daarna de scope van het AI-managementsysteem: alle AI, of de systemen die voor klanten en risico het zwaarst wegen. Breid je risicomethode uit en voer de eerste impactbeoordelingen uit op de systemen binnen de scope. Loop pas daarna Annex A door en stel de verklaring van toepasselijkheid op, met je keuzes en de onderbouwing. Je bestaande interne audit en directiebeoordeling kunnen het AI-managementsysteem in hun volgende cyclus meenemen.
Regel het eigenaarschap vroeg. ISO 42001 vraagt de directie het AI-beleid vast te stellen en verantwoordelijkheden toe te wijzen. In de praktijk heeft elk AI-systeem een eigenaar in de organisatie nodig, terwijl de CISO of security officer het managementsysteem bij elkaar houdt en de privacy officer de persoonsgegevens bewaakt.
Hoe Basenorm hierbij helpt
Basenorm beheert ISO 42001 en ISO 27001 op één Unified Control Library. Gedeelde maatregelen en het bijbehorende bewijs houd je één keer bij en koppel je aan beide normen, AI-specifieke maatregelen voeg je toe waar ze nodig zijn, en bij elke maatregel zie je voor welke norm hij telt en voor welke niet. Op de ISO 42001-pagina zie je hoe dat werkt.